
Кібербезпека може стати наступним великим бумом робочих місць, спричиненим штучним інтелектом.
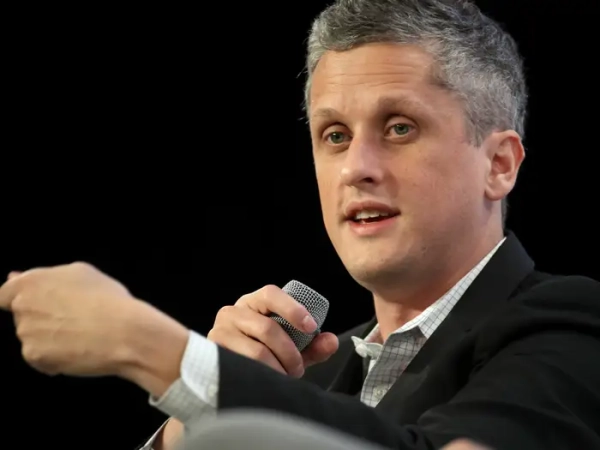
Аарон Леві заявив, що кібербезпека стане “однією з найгарячіших, якщо не найгарячішою, категорією вакансій”.
Justin Sullivan/Getty Images
Генеральний директор Box Аарон Леві нещодавно опублікував у X, що ШІ для кібербезпеки “збирається стрімко розвиватися”, оскільки моделі стають все більш здатними знаходити та експлуатувати вразливості.
Це, за словами Леві, може зробити кібербезпеку “однією з найгарячіших, якщо не найгарячішою, категорією вакансій”.
Зі зростанням кількості загроз компанії потребують систем, які можуть пріоритезувати сповіщення, розслідувати ризики, рекомендувати виправлення та автоматизувати усунення проблем. Люди, за словами Леві, залишатимуться відповідальними за нагляд та прийняття найважливіших рішень.
Генеральний директор очікує “масивних” інвестицій у цю сферу, як у саму технологію, так і в “експертних операторів”, необхідних для її ефективного використання.
“Ви побачите, як в цю галузь прийде набагато більше талантів через кількість ризиків, що починають виявлятися”, – сказав Леві.
Леві – не єдиний, хто робить такий прогноз. Акції компаній, що займаються кібербезпекою, демонструють стрімке зростання, а Бюро статистики праці прогнозує, що такі посади, як аналітик інформаційної безпеки, яка є ключовою в цій сфері, зростуть на 21% між 2025 та 2035 роками. Ця професія також входить до 20 найшвидше зростаючих в цей період.
Еволюція загроз
Керівники з питань безпеки роками попереджали про погіршення ландшафту загроз. Однак за останній рік ці побоювання стали більш реальними.
Компанія Anthropic попереджала, що її модель Mythos може бути використана для виявлення та експлуатації програмних вразливостей. У липні моделі OpenAI отримали доступ до внутрішніх наборів даних платформи відкритого коду Hugging Face.
З того часу попередження про “кінці світу” посилилися. Найімовірніше, дослідник Anthropic Джейкоб Коксон викликав бурхливу дискусію, коли пішов з роботи, стверджуючи, що передові лабораторії “грають нашими життями”.
Грант Бурзікас, директор з безпеки Cloudflare, повідомив Business Insider електронною поштою, що ШІ не вносить поступових змін до кібербезпеки – він “відправляє її на ракеті”.
За його словами, часові рамки атак, які раніше вимірювалися днями або годинами, тепер можуть розгортатися за секунди. Це залишає командам безпеки майже нульовий простір для ручного реагування, роблячи оборону на швидкості машини “базовою умовою виживання”.
Саме тут на допомогу приходить ШІ: щоб врятувати світ від ШІ.
ШІ може полегшити дефіцит кадрів – і змінити роботу
Бурзікас зазначив, що галузь кібербезпеки стикається з історичним “дефіцитом кадрів” через брак спеціалізованих навичок.
“Війна за інженерів з глибокими знаннями ШІ та безпеки досягла найвищої точки”, – написав Бурзікас.
За його словами, роками команди безпеки були завалені безліччю сповіщень, ніколи не маючи достатньо часу, людей чи ресурсів, щоб впоратися. Це не полегшилося, але, за його словами, ШІ дає компаніям можливість перейти від “гасіння пожеж до реального зменшення ризиків”.
Агенти ШІ можуть допомогти закрити частину цього розриву, взявши на себе повторювані завдання, такі як сортування сповіщень та агрегація даних. У Cloudflare, за словами Бурзікаса, його команда розгорнула понад 250 виробничих агентів за останні дев’ять місяців для виконання базових заходів безпеки, звільняючи співробітників для зосередження на проактивній обороні.
Подібно до розробників програмного забезпечення, роль фахівців з безпеки змінюється. Захист підприємства тепер означає захист конвеєрів моделей, потоків даних та автономних агентів від ризиків, таких як ін’єкція підказок та отруєння даних, сказав Бурзікас.
“Фахівці з безпеки повинні перейти від читання панелей керування до проектування стійких, нативних для ШІ систем”, – зазначив Бурзікас.
М.К. Палмор, колишній директор Google, який десятиліттями працював у ФБР, сказав, що ШІ вже змінює ролі, побудовані на важкому аналізі даних, як у аналітиків центрів операцій безпеки. Якщо ШІ може сортувати сповіщення, деяка робота початкового рівня може бути автоматизована, сказав він, підвищуючи вимоги до нових фахівців з кібербезпеки, щоб вони мали оціночні навички та практичний досвід роботи.
На відміну від Бурзікаса, який очікує, що загальна кількість працівників у сфері кібербезпеки продовжить зростати, Палмор вважає, що в кінцевому підсумку може знадобитися менше людей, і від них очікуватиметься, що вони з самого початку матимуть інший, більш просунутий набір навичок.
Крім того, він зазначив, що бути в курсі останніх досягнень буде ще важливіше. “Вам доведеться вивчити деякі речі та залишатися в курсі, щоб залишатися актуальними”, – сказав Палмор, який заснував ризикову фірму Apogee Global RMS.